

Guia de Configuracion de AWS
Esta guia lo acompana paso a paso en la creacion de un usuario IAM de solo lectura para CLARITY y su incorporacion a su instancia.
Requisitos Previos
- Una cuenta de AWS con acceso administrativo a IAM
- AWS CLI instalado o acceso a la Consola de AWS
- AWS Cost Explorer habilitado en su cuenta
Opcion 1: AWS CLI (Recomendado)
Cree un usuario IAM dedicado con politicas de solo lectura administradas por AWS:
# Crear un usuario IAM dedicado para CLARITY
aws iam create-user --user-name clarity-finops

# Adjuntar acceso de solo lectura (cubre todo el descubrimiento de recursos, metricas, etc.)
aws iam attach-user-policy --user-name clarity-finops \
  --policy-arn arn:aws:iam::aws:policy/ReadOnlyAccess

# Adjuntar acceso de lectura de facturacion (Cost Explorer, presupuestos, anomalias)
aws iam attach-user-policy --user-name clarity-finops \
  --policy-arn arn:aws:iam::aws:policy/AWSBillingReadOnlyAccess

# Crear claves de acceso (guarde la salida — el secreto se muestra solo una vez)
aws iam create-access-key --user-name clarity-finops
Guarde el AccessKeyId y SecretAccessKey de la salida. Necesitara ambos al agregar la cuenta a CLARITY.
Por que ReadOnlyAccess?
ReadOnlyAccess es una politica administrada por AWS que otorga acceso de solo lectura a todos los servicios de AWS. CLARITY utiliza este acceso amplio para descubrir todos los recursos que pueden generar costos — instancias EC2, bases de datos RDS, buckets S3, volumenes EBS, snapshots, balanceadores de carga, funciones Lambda, clusters ECS/EKS, ElastiCache, repositorios ECR, zonas Route53, NAT gateways y mas. Esto garantiza visibilidad completa de recursos inactivos, sobredimensionados y subutilizados en su cuenta.
Opcion 2: Plantilla de CloudFormation
Despliegue el usuario IAM con politicas administradas como un stack de CloudFormation:
AWSTemplateFormatVersion: '2010-09-09'
Description: CLARITY FinOps — Usuario IAM de solo lectura para gestion de costos

Resources:
  ClarityFinOpsUser:
    Type: AWS::IAM::User
    Properties:
      UserName: clarity-finops
      ManagedPolicyArns:
        - arn:aws:iam::aws:policy/ReadOnlyAccess
        - arn:aws:iam::aws:policy/AWSBillingReadOnlyAccess
      Tags:
        - Key: Purpose
          Value: CLARITY FinOps read-only access

  ClarityAccessKey:
    Type: AWS::IAM::AccessKey
    Properties:
      UserName: !Ref ClarityFinOpsUser

Outputs:
  AccessKeyId:
    Description: Access Key ID para CLARITY
    Value: !Ref ClarityAccessKey
  SecretAccessKey:
    Description: Secret Access Key para CLARITY (obtener desde la consola de CloudFormation)
    Value: !GetAtt ClarityAccessKey.SecretAccessKey
Despliegue el stack:
aws cloudformation deploy \
  --template-file clarity-iam.yaml \
  --stack-name clarity-finops-iam \
  --capabilities CAPABILITY_NAMED_IAM

# Obtener las claves de acceso desde las salidas del stack
aws cloudformation describe-stacks \
  --stack-name clarity-finops-iam \
  --query "Stacks[0].Outputs"
Agregar a CLARITY
- Inicie sesion en CLARITY y navegue a Provider Setup (icono de engranaje en la barra lateral)
- Haga clic en Add Account
- Seleccione AWS como proveedor
- Ingrese lo siguiente:
- Access Key ID — de la salida de creacion del usuario IAM
- Secret Access Key — de la salida de creacion del usuario IAM
- Account Name (opcional) — una etiqueta descriptiva como "Produccion" o "Dev/Staging"
- Haga clic en Save
CLARITY valida las credenciales de inmediato y comienza la sincronizacion inicial. Vera un indicador de progreso mientras se obtienen los recursos, costos y metricas de su cuenta.
Verificacion
Despues de que se complete la sincronizacion inicial (generalmente 2-5 minutos), verifique que los datos esten fluyendo:
- Dashboard — Deberia aparecer el desglose de costos por servicio y region
- Resources — Sus instancias EC2, bases de datos RDS, buckets S3 y otros recursos deberian estar listados con estimaciones de costos
- Insights — Recomendaciones de optimizacion para recursos inactivos o subutilizados
- Forecast — Proyecciones de costos basadas en su historial de facturacion
Si el dashboard muestra datos de costos pero la lista de recursos esta vacia, es posible que al usuario IAM le falten algunos permisos Describe*. Revise los registros de sincronizacion para errores especificos.
AWS Organizations
Si su cuenta es una cuenta de administracion (pagadora) en una AWS Organization, CLARITY descubre automaticamente todas las cuentas miembro y reporta costos a nivel organizacional. Los permisos organizations:DescribeOrganization y organizations:ListAccounts (incluidos en ReadOnlyAccess) habilitan esta funcionalidad. Las cuentas miembro apareceran como cuentas vinculadas en la pagina de Organizations.
Activacion de Cost Explorer
AWS Cost Explorer debe estar habilitado en su cuenta antes de que CLARITY pueda recuperar datos de facturacion. Si nunca ha utilizado Cost Explorer:
- Vaya a la consola de AWS Cost Explorer
- Haga clic en Enable Cost Explorer
- Espere hasta 24 horas para que los datos historicos esten disponibles
Las llamadas a la API de Cost Explorer se cobran a $0.01 por solicitud, contra tu cuenta.
La sincronización automática cuesta entre 5 y 20 peticiones a Cost Explorer por cuenta al día — aproximadamente $1.50 a $6 por cuenta al mes. En once de los catorce días medidos en este despliegue fueron exactamente 5 por cuenta. El 7 de septiembre de 2026 fueron 20, sobre las mismas dos cuentas y sin cambiar nada en la configuración: la pasada por recurso devolvió 3,747 filas de costo ese día frente a 271 el día anterior, y más datos significan más páginas, y cada página es una petición facturada aparte.
Esa es la forma honesta del asunto. El piso es cuántas consultas emitimos; el techo es cuánto tienen que decir tus cuentas. Un inventario tranquilo se queda cerca de 5. Uno donde estamos descubriendo recursos nuevos — tras el onboarding, o tras un arreglo que alcanza servicios que antes no podíamos atribuir — cuesta más los días en que ese trabajo ocurre.
Lo que haces con el producto cuesta más que la sincronización. Las páginas de Pronóstico y Compromisos consultan Cost Explorer directamente al abrirlas, y en todo el período medido el 47% de las peticiones a Cost Explorer vinieron de que alguien abriera una de esas dos pantallas, no de sincronizar. Un solo día de uso activo sumó 47 peticiones. Dejarlas cerradas no cuesta nada.
Así que la afirmación honesta es un piso más tu uso, no un rango:
| Peticiones | Costo | |
|---|---|---|
| Sincronización automática, por cuenta | 5-20/día, según cuántos datos regresen | ~$1.50-$6/cuenta/mes |
| Abrir Pronóstico o Compromisos | 0 si nunca se abren; medido hasta 47 en un día activo | $0 a unos pocos dólares al mes |
| Backfill histórico, solo al conectar | una vez por cuenta, para siempre | unos centavos, una vez |
Son cifras contadas, no modeladas: cada petición facturable se registra al hacerla, y la pestaña API Fees en la página de Organizations muestra el número real de tus propias cuentas. No tomes los números de arriba como los tuyos — tómalos como la forma, y lee los tuyos.
Los reinicios de contenedor no disparan sincronizaciones redundantes: el planificador decide si un proveedor toca a partir de la ultima sincronizacion completada registrada en la base de datos, de modo que un reinicio no puede volver a cobrarle una sincronizacion que ya se ejecuto dentro del intervalo del proveedor.
Datos de Costos a Nivel de Recurso (Recomendado)
Para que CLARITY atribuya costos directamente a recursos individuales (instancias EC2, bases de datos RDS, etc.) utilizando datos reales de facturacion, una configuracion debe habilitarse en la Consola de Facturacion de AWS. Es una casilla de verificacion en la consola de facturacion — no es una politica IAM ni un rol. Su usuario IAM ya tiene los permisos correctos, pero los datos no se generan hasta que esta configuracion se active.
- Inicie sesion en AWS Cost Management Preferences con la cuenta de administracion (pagadora)
- Seleccione la pestana Cost Explorer
- En Granular data > Daily granularity (up to 14 days of past data), marque "Resource-level data at daily granularity"
- Aparecera un menu desplegable "AWS services at daily granularity" — seleccione All para habilitar datos a nivel de recurso para todos los servicios
- Haga clic en Save
- Espere hasta 24 horas para que los datos a nivel de recurso esten disponibles
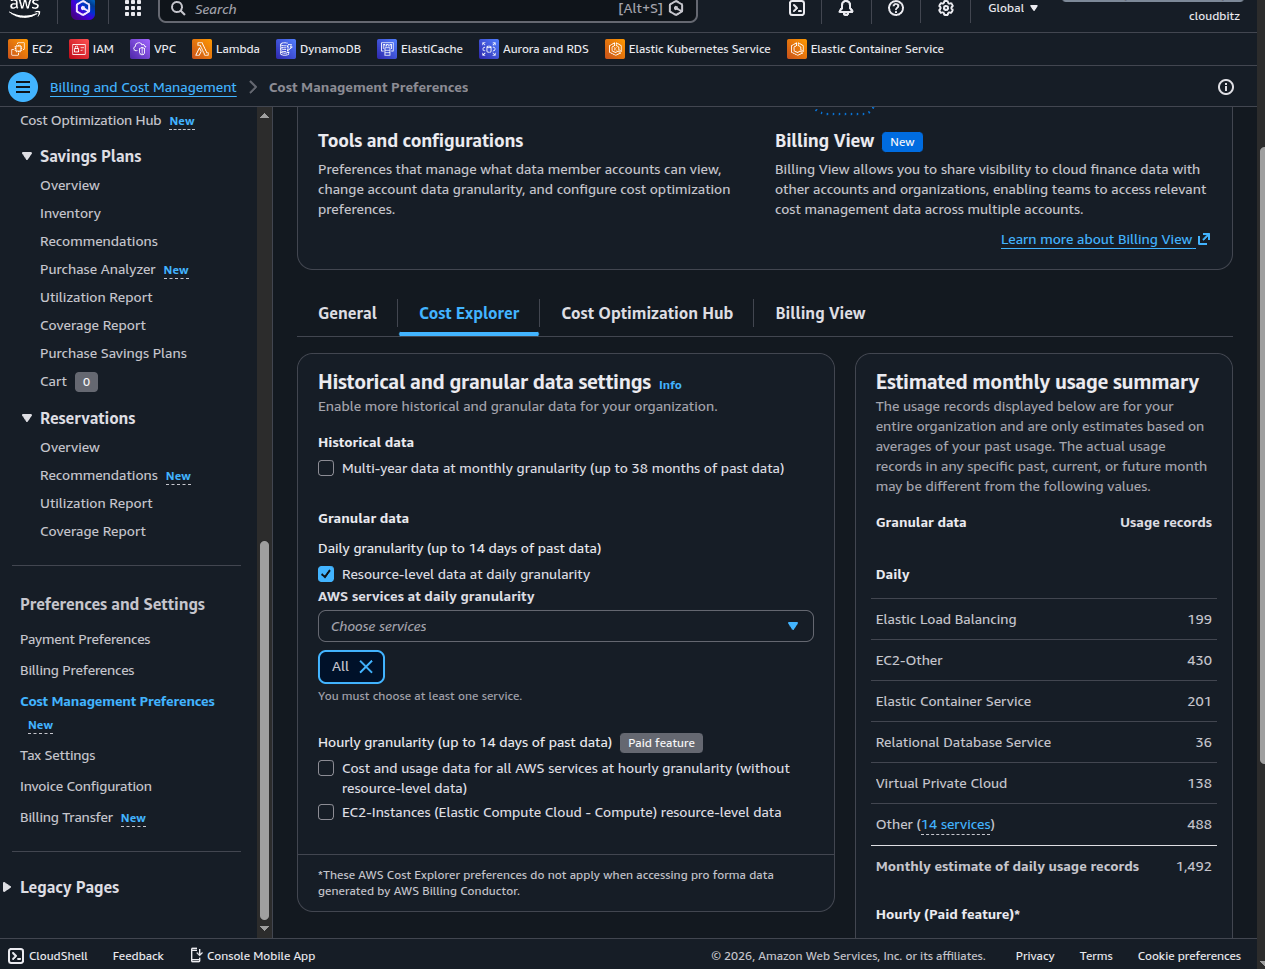
Esta configuracion es gratuita — no hay cargo adicional por datos diarios a nivel de recurso. Las opciones de granularidad por hora en la misma pagina estan marcadas como "Paid feature" pero CLARITY no las requiere.
Sin esta configuracion, CLARITY aun proporciona costos precisos a nivel de servicio y estimaciones de costos de recursos mediante tablas de precios dinamicos, pero no puede usar la API de facturacion directa (GetCostAndUsageWithResources) para la atribucion de costos por recurso basada en facturas reales.
Si su cuenta es una cuenta miembro en una AWS Organization, solo el administrador de la organizacion puede habilitar esto desde la cuenta de administracion (pagadora).
Limpieza
Para eliminar el acceso de CLARITY de su cuenta de AWS:
# Eliminar la clave de acceso
aws iam delete-access-key --user-name clarity-finops \
  --access-key-id YOUR_ACCESS_KEY_ID

# Desadjuntar politicas
aws iam detach-user-policy --user-name clarity-finops \
  --policy-arn arn:aws:iam::aws:policy/ReadOnlyAccess
aws iam detach-user-policy --user-name clarity-finops \
  --policy-arn arn:aws:iam::aws:policy/AWSBillingReadOnlyAccess

# Eliminar el usuario
aws iam delete-user --user-name clarity-finops
O si utilizo la plantilla de CloudFormation:
aws cloudformation delete-stack --stack-name clarity-finops-iam